Domain weihrauchschiffchen.de kaufen?
Wir ziehen mit dem Projekt
weihrauchschiffchen.de um.
Sind Sie am Kauf der Domain
weihrauchschiffchen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain weihrauchschiffchen.de kaufen?
Wie benutzt man ein Räuchergefäß richtig, um Räucherwerk zu verbrennen und seinen Duft zu verbreiten?
1. Fülle das Räuchergefäß mit Sand oder Asche, um die Hitze zu verteilen und das Gefäß zu schützen. 2. Lege ein Stück Räucherwerk auf die Glut im Gefäß und lasse es langsam verbrennen. 3. Verteile den Duft des Räucherwerks, indem du das Räuchergefäß vorsichtig schwenkst oder mit einer Feder fächelst. **
Zählt das als Attacke?
Das hängt von der spezifischen Situation ab. Wenn jemand absichtlich oder vorsätzlich versucht, jemand anderen zu verletzen oder zu schaden, kann dies als Attacke betrachtet werden. Es ist wichtig, den Kontext und die Absichten der beteiligten Personen zu berücksichtigen, um eine genaue Beurteilung vornehmen zu können. **

Ähnliche Suchbegriffe für Phishing-Attacke
Top-Angebote
Produkte zum Begriff Phishing-Attacke:
-
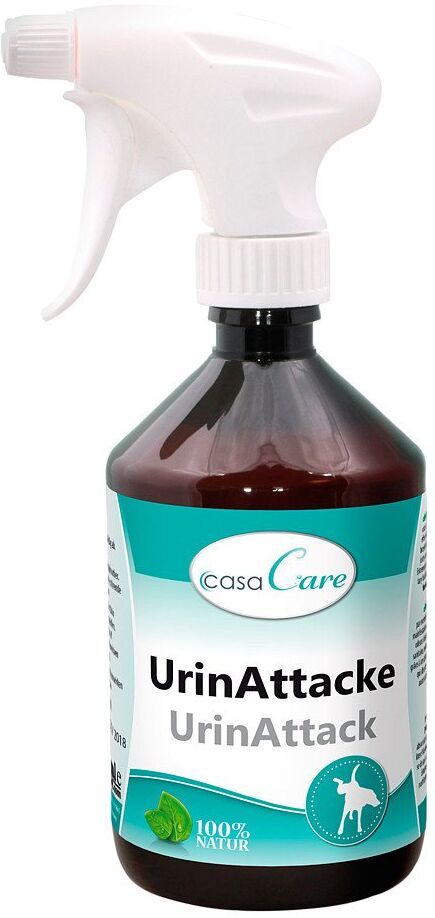
URIN ATTACKE vet. 500 mlVorteile: - optimal geeignet für Katzentoiletten, Markierungsstellen von Hunden, "Abkotstellen", urinierte Textilien, Möbel, etc. - wirkt sogar bei Urin- und Kotgerüchen von Hunden und Katzen auf Teppichen, Fliesen, Holz, im Auto, etc. - Armaturen, Chrom usw. werden NICHT angegriffen - für INNEN und AUSSEN geeignet - kann präventiv und behandelnd eingesetzt werden - unbedenklich auch, wenn Tiere behandelte Stellen ablecken - extrem sparsam im Gebrauch casaCare UrinAttacke kann vielseitig eingesetzt werden: Sanitärbereich, Gaststätte, Flughäfen, Schulen, Sport- und Freizeitstätten, Hundeplätze, Messehallen, Tiermarktplätze, Auto, Wohnung, Diskotheken, Hundeschulen, Tierpensionen, nach Großveranstaltungen (z.B. Kotstellen) usw. 2-Stufen Wirkmethode: Stufe 1: Sofortwirkung durch hochwirksame Geruchsabsorber Stufe 2: Langzeitwirkung durch Mikroorganismen, die störende Urin- und Fäkalgerüche tiefgründig abbauen Eigenschaften: - dringt in die Fugen ein und baut hier Urin tiefgründig und zuverlässig ab, ohne die Fugen anzugreifen - extrem sparsam im Gebrauch - hinterlässt keine Flecken!! - einsetzbar in allen öffentlichen und privaten Sanitärbereichen z.B. Kindergarten, Schulen, Sport- u. Freizeitparks etc. Anwendungsempfehlung: einfach aufsprühen und einwirken lassen; kann auch in das Wischwasser gegeben werden15,62 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Kreuter, Dirk: Dirk Kreuter - Attacke! Mein Weg zum ErfolgDirk Kreuter - Attacke! Mein Weg zum Erfolg , Die offizielle Biografie , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20230919, Produktform: Leinen, Autoren: Kreuter, Seitenzahl/Blattzahl: 240, Keyword: Alpha; Autobiografie; Business; Coach; Coaching; Erfolg; Erfolgsgeschichte; Lebensgeschichte; Mentoring; Reichtum; Sales; Tony Robbins, Fachschema: Absatz / Marketing~Marketing~Vermarktung, Fachkategorie: Vertrieb und Marketing~Biografien: Wirtschaft und Industrie, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, Fachkategorie: Autobiografien: allgemein, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Finanzbuch Verlag, Verlag: Finanzbuch Verlag, Verlag: FinanzBuch Verlag, Produktverfügbarkeit: 02, Länge: 135, Breite: 210, Höhe: 24, Gewicht: 356, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 294415120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spiritualität der ZukunftSpiritualität der Zukunft , Studien zeigen, dass die Grenzen zwischen kirchlicher und religiös ungebundener oder gar säkularer Spiritualität höchst fließend geworden sind und dass sehr individuelle Übernahmen oder Mischungen aus verschiedenen spirituellen Traditionen entstanden sind und entstehen. Gerade im 20. Jahrhundert kam es im Westen zu einer Wiederentdeckung und Neubewertung von Meditation, Kontemplation, Mystik, nachdem diese Strömungen besonders im Gefolge von Reformation und Aufklärung weitgehend an den Rand gedrängt wurden. Die Beiträge des Bandes wollen zum methodischen Nachdenken über eine Spiritualität in multireligiösen Kontexten anregen. Die Autoren können dabei unter anderem zeigen, dass heutige Entkirchlichungsprozesse weniger mit Säkularisierung als vielmehr mit einer zunehmenden Individualisierung zusammenhängen, die von kirchlicher Seite noch nicht ausreichend berücksichtigt werden. Mit Beiträgen von Andreas Renz, Christian Hackbarth-Johnson, Martin Rötting, Detlef Pollack, Katharina Ceming, Jens Colditz, Holger Adler SJ, Ursula Baatz, Bettina Sharada Bäumer, Christian Rutishauser SJ, Fabrice Blée, Christof Wolf SJ, Olra Havenetidis, Felix Triendl, Maria Schmitt, Stefan Bauberger SJ, Bruno Brantschen SJ, Jan Sedivy, Andreas Ebert, Nicole Bauer, Tanja Mancinelli, Angelika Schumm, Charlie Pils, Oliver Behrendt, Laurie Ann Johnson, Michael Kaminski, Anneliese Gleditsch, Michael Seitlinger, Susanne Deininger, Marianus Bieber OSB, Andreas de Bruin , Drehzahlbegrenzer > Chiptuning & Motortuning , Erscheinungsjahr: 20181203, Produktform: Kartoniert, Redaktion: Rötting, Martin~Hackbarth-Johnson, Christian, Seitenzahl/Blattzahl: 390, Keyword: Interkulturelle Begegnung; Interreligiöser Dialog, Fachschema: Philosophie~Glaube - Gläubigkeit, Fachkategorie: Religion und Glaube~Körper und Geist, Thema: Verstehen, Warengruppe: HC/Esoterik/Anthroposophie/Allgemeines, Fachkategorie: Philosophie, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Eos Verlag U. Druck, Verlag: Eos Verlag U. Druck, Verlag: EOS Verlag, Länge: 208, Breite: 151, Höhe: 36, Gewicht: 573, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bewirkt die Attacke Dunkelnebel?
Die Attacke Dunkelnebel bewirkt, dass alle Statuseffekte, die auf dem angreifenden Pokémon liegen, entfernt werden. Außerdem senkt sie den Genauigkeitswert aller gegnerischen Pokémon im Kampf. **
-
Wie funktioniert eine Short Attacke?
Eine Short Attacke funktioniert, indem Investoren Leerverkäufe tätigen, also Aktien verkaufen, die sie nicht besitzen, in der Hoffnung, dass der Kurs der Aktie sinkt. Wenn der Kurs tatsächlich fällt, können sie die Aktien zu einem niedrigeren Preis zurückkaufen und so Gewinne erzielen. Diese Strategie setzt darauf, dass der Markt negativ auf das Unternehmen reagiert oder dass negative Informationen über das Unternehmen bekannt werden. Short Attacken können dazu führen, dass der Aktienkurs eines Unternehmens stark sinkt, was zu finanziellen Verlusten für langfristige Investoren führen kann. **
-
Was ist eine Welsbaby-Attacke?
Eine Welsbaby-Attacke bezieht sich auf eine Situation, in der kleine Welse, auch als Welsbabys oder Welslarven bezeichnet, plötzlich und aggressiv auf andere Fische oder Lebewesen losgehen. Dieses Verhalten kann ungewöhnlich sein, da Welse normalerweise friedliche Fische sind. Es kann verschiedene Gründe für eine solche Attacke geben, wie zum Beispiel Futterknappheit oder Revierverteidigung. **
-
Was ist eine DDoS-Attacke?
Eine DDoS-Attacke (Distributed Denial of Service) ist eine Art von Cyberangriff, bei dem eine große Anzahl von Computern oder Geräten verwendet wird, um gleichzeitig eine Website, einen Server oder ein Netzwerk mit einer überwältigenden Menge an Datenverkehr zu überfluten. Das Ziel ist es, den Dienst für legitime Benutzer zu blockieren oder zu verlangsamen, indem die verfügbaren Ressourcen erschöpft werden. DDoS-Attacken können erhebliche Schäden verursachen, indem sie den Zugriff auf wichtige Online-Dienste verhindern oder den Betrieb von Unternehmen beeinträchtigen. **


Wie funktioniert eine WLAN-DDoS-Attacke?
Bei einer WLAN-DDoS-Attacke wird das WLAN-Netzwerk mit einer großen Anzahl von Anfragen und Datenpaketen überflutet, um es zu überlasten und unbenutzbar zu machen. Dies kann durch den Einsatz von Botnetzen oder spezieller Software erreicht werden, die eine große Anzahl von Geräten oder Computern verwendet, um gleichzeitig Anfragen an das Netzwerk zu senden. Durch diese Überlastung wird die Bandbreite des Netzwerks erschöpft und es kommt zu Verbindungsproblemen für legitime Benutzer. **
Was passiert nach einer DDoS-Attacke?
Nach einer DDoS-Attacke werden die betroffenen Systeme oft vorübergehend oder dauerhaft beeinträchtigt. Die Dienstleistung oder Website kann für Benutzer nicht erreichbar sein, was zu Umsatzeinbußen oder Reputationsschäden führen kann. Nach einer Attacke werden oft Sicherheitsmaßnahmen ergriffen, um zukünftige Angriffe zu verhindern und die Systeme zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing-Attacke:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
URIN ATTACKE vet. 500 mlVorteile: - optimal geeignet für Katzentoiletten, Markierungsstellen von Hunden, "Abkotstellen", urinierte Textilien, Möbel, etc. - wirkt sogar bei Urin- und Kotgerüchen von Hunden und Katzen auf Teppichen, Fliesen, Holz, im Auto, etc. - Armaturen, Chrom usw. werden NICHT angegriffen - für INNEN und AUSSEN geeignet - kann präventiv und behandelnd eingesetzt werden - unbedenklich auch, wenn Tiere behandelte Stellen ablecken - extrem sparsam im Gebrauch casaCare UrinAttacke kann vielseitig eingesetzt werden: Sanitärbereich, Gaststätte, Flughäfen, Schulen, Sport- und Freizeitstätten, Hundeplätze, Messehallen, Tiermarktplätze, Auto, Wohnung, Diskotheken, Hundeschulen, Tierpensionen, nach Großveranstaltungen (z.B. Kotstellen) usw. 2-Stufen Wirkmethode: Stufe 1: Sofortwirkung durch hochwirksame Geruchsabsorber Stufe 2: Langzeitwirkung durch Mikroorganismen, die störende Urin- und Fäkalgerüche tiefgründig abbauen Eigenschaften: - dringt in die Fugen ein und baut hier Urin tiefgründig und zuverlässig ab, ohne die Fugen anzugreifen - extrem sparsam im Gebrauch - hinterlässt keine Flecken!! - einsetzbar in allen öffentlichen und privaten Sanitärbereichen z.B. Kindergarten, Schulen, Sport- u. Freizeitparks etc. Anwendungsempfehlung: einfach aufsprühen und einwirken lassen; kann auch in das Wischwasser gegeben werden15,62 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Kreuter, Dirk: Dirk Kreuter - Attacke! Mein Weg zum ErfolgDirk Kreuter - Attacke! Mein Weg zum Erfolg , Die offizielle Biografie , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20230919, Produktform: Leinen, Autoren: Kreuter, Seitenzahl/Blattzahl: 240, Keyword: Alpha; Autobiografie; Business; Coach; Coaching; Erfolg; Erfolgsgeschichte; Lebensgeschichte; Mentoring; Reichtum; Sales; Tony Robbins, Fachschema: Absatz / Marketing~Marketing~Vermarktung, Fachkategorie: Vertrieb und Marketing~Biografien: Wirtschaft und Industrie, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, Fachkategorie: Autobiografien: allgemein, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Finanzbuch Verlag, Verlag: Finanzbuch Verlag, Verlag: FinanzBuch Verlag, Produktverfügbarkeit: 02, Länge: 135, Breite: 210, Höhe: 24, Gewicht: 356, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 294415120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie benutzt man ein Räuchergefäß richtig, um Räucherwerk zu verbrennen und seinen Duft zu verbreiten?
1. Fülle das Räuchergefäß mit Sand oder Asche, um die Hitze zu verteilen und das Gefäß zu schützen. 2. Lege ein Stück Räucherwerk auf die Glut im Gefäß und lasse es langsam verbrennen. 3. Verteile den Duft des Räucherwerks, indem du das Räuchergefäß vorsichtig schwenkst oder mit einer Feder fächelst. **
-
Zählt das als Attacke?
Das hängt von der spezifischen Situation ab. Wenn jemand absichtlich oder vorsätzlich versucht, jemand anderen zu verletzen oder zu schaden, kann dies als Attacke betrachtet werden. Es ist wichtig, den Kontext und die Absichten der beteiligten Personen zu berücksichtigen, um eine genaue Beurteilung vornehmen zu können. **
-
Was bewirkt die Attacke Dunkelnebel?
Die Attacke Dunkelnebel bewirkt, dass alle Statuseffekte, die auf dem angreifenden Pokémon liegen, entfernt werden. Außerdem senkt sie den Genauigkeitswert aller gegnerischen Pokémon im Kampf. **
-
Wie funktioniert eine Short Attacke?
Eine Short Attacke funktioniert, indem Investoren Leerverkäufe tätigen, also Aktien verkaufen, die sie nicht besitzen, in der Hoffnung, dass der Kurs der Aktie sinkt. Wenn der Kurs tatsächlich fällt, können sie die Aktien zu einem niedrigeren Preis zurückkaufen und so Gewinne erzielen. Diese Strategie setzt darauf, dass der Markt negativ auf das Unternehmen reagiert oder dass negative Informationen über das Unternehmen bekannt werden. Short Attacken können dazu führen, dass der Aktienkurs eines Unternehmens stark sinkt, was zu finanziellen Verlusten für langfristige Investoren führen kann. **
Ähnliche Suchbegriffe für Phishing-Attacke
-
Spiritualität der ZukunftSpiritualität der Zukunft , Studien zeigen, dass die Grenzen zwischen kirchlicher und religiös ungebundener oder gar säkularer Spiritualität höchst fließend geworden sind und dass sehr individuelle Übernahmen oder Mischungen aus verschiedenen spirituellen Traditionen entstanden sind und entstehen. Gerade im 20. Jahrhundert kam es im Westen zu einer Wiederentdeckung und Neubewertung von Meditation, Kontemplation, Mystik, nachdem diese Strömungen besonders im Gefolge von Reformation und Aufklärung weitgehend an den Rand gedrängt wurden. Die Beiträge des Bandes wollen zum methodischen Nachdenken über eine Spiritualität in multireligiösen Kontexten anregen. Die Autoren können dabei unter anderem zeigen, dass heutige Entkirchlichungsprozesse weniger mit Säkularisierung als vielmehr mit einer zunehmenden Individualisierung zusammenhängen, die von kirchlicher Seite noch nicht ausreichend berücksichtigt werden. Mit Beiträgen von Andreas Renz, Christian Hackbarth-Johnson, Martin Rötting, Detlef Pollack, Katharina Ceming, Jens Colditz, Holger Adler SJ, Ursula Baatz, Bettina Sharada Bäumer, Christian Rutishauser SJ, Fabrice Blée, Christof Wolf SJ, Olra Havenetidis, Felix Triendl, Maria Schmitt, Stefan Bauberger SJ, Bruno Brantschen SJ, Jan Sedivy, Andreas Ebert, Nicole Bauer, Tanja Mancinelli, Angelika Schumm, Charlie Pils, Oliver Behrendt, Laurie Ann Johnson, Michael Kaminski, Anneliese Gleditsch, Michael Seitlinger, Susanne Deininger, Marianus Bieber OSB, Andreas de Bruin , Drehzahlbegrenzer > Chiptuning & Motortuning , Erscheinungsjahr: 20181203, Produktform: Kartoniert, Redaktion: Rötting, Martin~Hackbarth-Johnson, Christian, Seitenzahl/Blattzahl: 390, Keyword: Interkulturelle Begegnung; Interreligiöser Dialog, Fachschema: Philosophie~Glaube - Gläubigkeit, Fachkategorie: Religion und Glaube~Körper und Geist, Thema: Verstehen, Warengruppe: HC/Esoterik/Anthroposophie/Allgemeines, Fachkategorie: Philosophie, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Eos Verlag U. Druck, Verlag: Eos Verlag U. Druck, Verlag: EOS Verlag, Länge: 208, Breite: 151, Höhe: 36, Gewicht: 573, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Welsbaby-Attacke?
Eine Welsbaby-Attacke bezieht sich auf eine Situation, in der kleine Welse, auch als Welsbabys oder Welslarven bezeichnet, plötzlich und aggressiv auf andere Fische oder Lebewesen losgehen. Dieses Verhalten kann ungewöhnlich sein, da Welse normalerweise friedliche Fische sind. Es kann verschiedene Gründe für eine solche Attacke geben, wie zum Beispiel Futterknappheit oder Revierverteidigung. **
-
Was ist eine DDoS-Attacke?
Eine DDoS-Attacke (Distributed Denial of Service) ist eine Art von Cyberangriff, bei dem eine große Anzahl von Computern oder Geräten verwendet wird, um gleichzeitig eine Website, einen Server oder ein Netzwerk mit einer überwältigenden Menge an Datenverkehr zu überfluten. Das Ziel ist es, den Dienst für legitime Benutzer zu blockieren oder zu verlangsamen, indem die verfügbaren Ressourcen erschöpft werden. DDoS-Attacken können erhebliche Schäden verursachen, indem sie den Zugriff auf wichtige Online-Dienste verhindern oder den Betrieb von Unternehmen beeinträchtigen. **
-
Wie funktioniert eine WLAN-DDoS-Attacke?
Bei einer WLAN-DDoS-Attacke wird das WLAN-Netzwerk mit einer großen Anzahl von Anfragen und Datenpaketen überflutet, um es zu überlasten und unbenutzbar zu machen. Dies kann durch den Einsatz von Botnetzen oder spezieller Software erreicht werden, die eine große Anzahl von Geräten oder Computern verwendet, um gleichzeitig Anfragen an das Netzwerk zu senden. Durch diese Überlastung wird die Bandbreite des Netzwerks erschöpft und es kommt zu Verbindungsproblemen für legitime Benutzer. **
-
Was passiert nach einer DDoS-Attacke?
Nach einer DDoS-Attacke werden die betroffenen Systeme oft vorübergehend oder dauerhaft beeinträchtigt. Die Dienstleistung oder Website kann für Benutzer nicht erreichbar sein, was zu Umsatzeinbußen oder Reputationsschäden führen kann. Nach einer Attacke werden oft Sicherheitsmaßnahmen ergriffen, um zukünftige Angriffe zu verhindern und die Systeme zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.